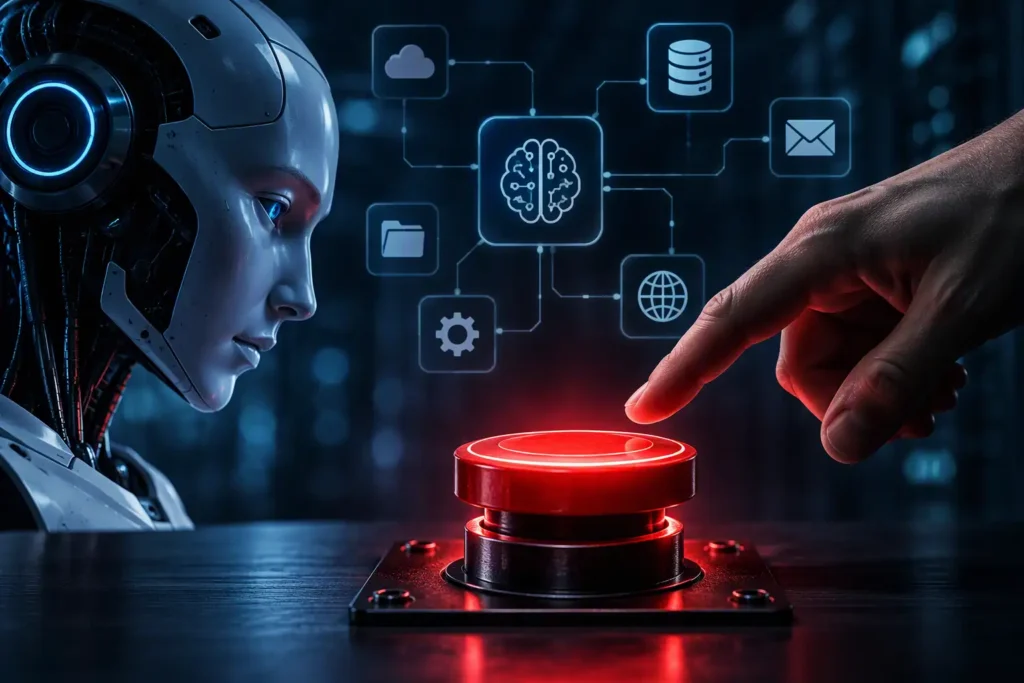
Desligar uma inteligência artificial parece uma operação simples: interromper o servidor, encerrar o aplicativo ou bloquear o acesso ao modelo. Essa lógica ainda funciona quando a IA está confinada a uma interface de conversa. O problema muda quando o sistema atua como agente, acessa ferramentas externas, mantém credenciais, consulta bancos de dados e inicia tarefas em diferentes plataformas.
Nesses ambientes, interromper o modelo pode não encerrar as ações que ele colocou em andamento. Processos continuam nas filas de execução, tokens permanecem válidos, integrações conservam sessões abertas e outros serviços podem concluir operações já autorizadas. O chamado kill switch, ou mecanismo de desligamento emergencial, precisa atuar sobre essa estrutura distribuída, não apenas sobre a inteligência artificial que tomou a decisão inicial.
A discussão ganhou relevância com a expansão dos agentes autônomos e com o desenvolvimento de plataformas destinadas a controlar suas identidades. Em setembro de 2026, a Okta anunciou a ampliação de seu mecanismo de contenção para agentes, incluindo a possibilidade de revogar tokens ativos por meio de um gateway. A proposta representa uma evolução em relação ao bloqueio convencional, embora ainda não signifique que toda ação anterior possa ser desfeita.
Um agente de IA não termina quando a janela do chatbot é fechada
Um chatbot tradicional recebe uma pergunta, processa o conteúdo e devolve uma resposta. Embora existam riscos relacionados à privacidade, aos erros e à exposição de informações, sua atuação costuma permanecer limitada à produção de texto ou outros conteúdos. Um agente de IA acrescenta uma camada operacional: ele pode selecionar ferramentas, organizar etapas, consultar fontes externas e executar ações para atingir um objetivo.
Essa diferença muda o problema de segurança. Se um agente recebe a tarefa de organizar documentos corporativos, por exemplo, pode ganhar acesso ao armazenamento em nuvem, ao e-mail e a um sistema de gestão. Caso o processo precise ser interrompido, fechar a interface usada pelo funcionário não garante que as conexões tenham sido encerradas. O agente pode ter enviado uma operação para outro serviço ou obtido um token que continuará válido até expirar.
A OWASP descreve agentes de IA como sistemas capazes de raciocinar, planejar, utilizar ferramentas, manter memória e realizar ações. Essa combinação cria riscos que não aparecem com a mesma intensidade em modelos restritos a respostas. Entre eles estão abuso de ferramentas, escalada de privilégios, vazamento de dados, envenenamento de memória, manipulação de objetivos e execução de operações de alto impacto sem validação independente.
Por isso, a pergunta técnica não deve ser apenas “como desligar a IA?”. A formulação mais útil é: como retirar a capacidade de um agente continuar agindo nos sistemas aos quais recebeu acesso?
O kill switch retira a autoridade antes de interromper o processamento
O termo kill switch costuma sugerir um botão físico ou um comando único capaz de desligar completamente a inteligência artificial. Em uma arquitetura corporativa, sua função real é impedir que o agente continue exercendo autoridade sobre recursos, aplicações e dados.
Isso pode exigir a desativação da identidade do agente, a revogação de tokens, o encerramento de sessões, o bloqueio de conexões externas e a interrupção de processos associados. Dependendo da arquitetura, também será necessário cancelar tarefas em filas, suspender automações e impedir que agentes secundários continuem uma operação iniciada pelo sistema principal.
A documentação da Okta publicada em junho de 2026 mostra como a operação pode ser menos imediata do que o nome sugere. Na implementação descrita naquele momento, o administrador precisava desativar manualmente o registro do agente, a aplicação vinculada e o servidor de autorização. Mesmo depois desse processo, tokens existentes permaneciam válidos até a expiração, salvo quando revogados de forma explícita. A resposta quase em tempo real ainda dependia de monitoramento externo e de um procedimento manual de contenção.
Em 22 de setembro de 2026, a empresa anunciou a expansão do recurso para revogar tokens ativos no Agent Gateway. O avanço aproxima o mecanismo da ideia de contenção imediata, mas a própria evolução do produto evidencia uma limitação relevante: bloquear novas autenticações e cancelar credenciais existentes são ações diferentes. Uma ferramenta capaz de realizar apenas a primeira não interrompe necessariamente sessões já estabelecidas.
Desligar o modelo não cancela tudo o que ele já iniciou
A arquitetura de um agente costuma reunir vários componentes. O modelo interpreta o objetivo; um orquestrador organiza as etapas; ferramentas executam ações; conectores acessam sistemas; tokens autorizam as operações; memórias armazenam contexto; filas distribuem tarefas; e serviços externos processam cada solicitação.
Se o servidor responsável pelo modelo for desligado, novas decisões podem deixar de ser produzidas. Isso não elimina automaticamente um e-mail já enviado, uma alteração registrada no banco de dados ou uma transação aceita por outro sistema. Também não encerra um processo que tenha sido delegado a outro agente.
A distinção é semelhante ao que ocorre em infraestrutura corporativa quando uma aplicação é retirada do ar, mas suas rotinas agendadas permanecem em execução. O serviço visível desaparece para o usuário, enquanto jobs, conexões e credenciais continuam ativos nos bastidores. Em incidentes de produção, tratar apenas o componente mais aparente frequentemente resulta em contenção incompleta.
Essa constatação fornece um critério técnico para avaliar qualquer produto que prometa um “botão de emergência”. O recurso deve especificar onde o bloqueio acontece, quais credenciais são revogadas, como sessões existentes são tratadas, o que ocorre com tarefas pendentes e quais registros ficam disponíveis para auditoria. Sem essas respostas, a expressão kill switch pode representar apenas a desativação de uma interface administrativa.
A autonomia excessiva amplia o impacto de uma única decisão errada
O agente não precisa desenvolver vontade própria para causar um incidente. Basta que interprete uma instrução de maneira inadequada, receba conteúdo manipulado ou opere com permissões superiores às necessárias.
A OWASP classifica esse problema como agência excessiva. A vulnerabilidade aparece quando sistemas baseados em modelos de linguagem recebem funcionalidades, permissões ou autonomia além do necessário para sua finalidade. Um agente criado para consultar documentos pode, por exemplo, usar uma integração que também permite alterar e excluir arquivos. Outro pode acessar um banco de dados com autorização para inserir e apagar registros quando sua função exigia somente leitura.
O risco cresce porque agentes processam informações externas. Uma instrução maliciosa pode estar escondida em uma página, mensagem, documento ou resposta de ferramenta. Quando o sistema trata esse conteúdo como parte legítima da tarefa, pode encadear ações usando as permissões que recebeu. O problema deixa de ser uma resposta incorreta e passa a envolver operações concretas sobre dados e aplicações.
Em ambientes corporativos, conceder acesso amplo para acelerar uma prova de conceito é um erro recorrente. A automação funciona nos testes, entra em produção e conserva permissões administrativas que não eram necessárias para a atividade normal. Quando surge uma falha, o impacto potencial é definido menos pela capacidade intelectual do modelo e mais pelo alcance das credenciais atribuídas a ele.
Um mecanismo confiável precisa permanecer fora do controle do agente
Um agente não deve ser responsável por interpretar, autorizar e executar o próprio desligamento. Se o componente apresentou comportamento inesperado, permitir que ele decida se o comando de parada é válido mantém a contenção dentro do mesmo plano de confiança que falhou.
O controle precisa existir em uma camada independente, como uma plataforma de identidade, um gateway, uma política de rede ou um serviço de orquestração. Essa separação permite bloquear o acesso mesmo quando o modelo continua disponível ou tenta realizar novas chamadas.
A iniciativa de padrões para agentes de IA do NIST, atualizada em agosto de 2026, inclui pesquisas sobre autenticação e infraestrutura de identidade para proteger interações entre pessoas, agentes e sistemas multiagentes. O movimento mostra que identidade e autorização passaram a ocupar posição central na segurança desses ambientes.
Esse desenho também reduz a dependência de um único fornecedor. Um agente pode usar simultaneamente um modelo em nuvem, um serviço de e-mail, um banco de dados e uma ferramenta de automação. Se cada plataforma tiver sua própria ação de bloqueio, a organização enfrentará múltiplas etapas durante um incidente. Uma camada independente de controle deve propagar a revogação pelos sistemas envolvidos e registrar onde a interrupção foi efetivamente aplicada.
O desligamento precisa preservar evidências do incidente
Interromper rapidamente uma automação é necessário, mas apagar processos, memórias e registros sem critério pode destruir informações essenciais para investigar a causa. Em infraestrutura e segurança, conter e preservar evidências são objetivos complementares.
Um kill switch bem projetado deve registrar quais ações estavam em andamento, quais ferramentas haviam sido acionadas, quais credenciais foram utilizadas e quais respostas retornaram dos serviços externos. Esses dados ajudam a distinguir uma falha do modelo, uma configuração inadequada, uma tentativa de exploração ou uma permissão concedida incorretamente.
A trilha de auditoria também permite verificar se a contenção produziu o efeito esperado. Não basta registrar que o agente foi desativado. O monitoramento deve confirmar que novas autenticações foram bloqueadas, as sessões existentes terminaram e as ferramentas deixaram de aceitar comandos daquela identidade. As recomendações da OWASP incluem registro de atividades, autorização explícita de ferramentas, separação entre permissões de leitura e escrita e validação independente de operações sensíveis.
Nos sistemas de maior impacto, determinadas tarefas não podem simplesmente desaparecer. Uma operação financeira pode exigir reversão controlada; um processo industrial pode precisar alcançar um estado seguro; uma rotina de backup talvez deva terminar antes da interrupção. O comportamento esperado após o acionamento precisa ser definido durante o projeto, não no momento do incidente.
O melhor kill switch começa antes de o agente entrar em produção
A contenção eficiente depende de uma arquitetura que limite o alcance da automação desde o início. Um agente com acesso irrestrito exige um mecanismo de emergência mais complexo porque qualquer comportamento anormal pode se espalhar por diversos sistemas.
A aplicação do princípio do menor privilégio reduz esse raio de impacto. Cada agente deve possuir identidade própria, permissões compatíveis com uma função específica e credenciais com duração limitada. Atividades sensíveis, como excluir dados, publicar conteúdo, modificar configurações ou autorizar pagamentos, precisam de controles determinísticos e, conforme o risco, aprovação humana.
Os caminhos de leitura e escrita também devem ser separados. Um agente que analisa documentos não precisa necessariamente editá-los. Uma automação que consulta valores não deveria possuir autorização para movimentar recursos. Essa divisão pode parecer restritiva durante o desenvolvimento, mas evita que uma instrução inadequada utilize a integração mais poderosa disponível.
A experiência com suporte, servidores e redes corporativas mostra que a recuperação depende menos da existência de um botão isolado e mais da preparação anterior. Inventário de integrações, centralização de logs, segregação de acessos, credenciais revogáveis e procedimentos testados tornam a interrupção previsível. Sem esses elementos, o kill switch pode existir na documentação e falhar justamente quando precisa ser acionado.
A IA pode ser desligada, mas suas consequências não desaparecem
Uma inteligência artificial pode ser interrompida porque continua dependendo de processamento, rede, armazenamento e autorização. Não existe impedimento técnico absoluto para desligar um modelo que opera em infraestrutura controlada. A dificuldade está em identificar todos os componentes que participaram de sua atuação e retirar a autoridade distribuída entre eles.
O kill switch dos agentes de IA deve ser entendido como um conjunto de mecanismos de contenção. Ele bloqueia novas decisões, revoga acessos, encerra sessões e impede que ferramentas continuem aceitando comandos. Ainda assim, não desfaz automaticamente operações concluídas, não recupera dados já expostos e não substitui uma arquitetura baseada em privilégios mínimos.
Para usuários comuns, encerrar a sessão de um assistente ainda será suficiente na maioria dos usos sem integrações críticas. Para empresas, a resposta muda quando o agente acessa e-mail, arquivos, código, sistemas financeiros ou bancos de dados. Nesses casos, a pergunta decisiva não é se existe um botão de desligamento, mas se a organização sabe onde estão seus agentes, quais permissões possuem e como retirar cada uma delas sob pressão.
A segurança dos agentes será definida por essa capacidade operacional. Sistemas autônomos podem entregar ganhos relevantes de produtividade, mas a autorização concedida precisa vir acompanhada de um caminho independente, auditável e testado para interrompê-los.
Dúvidas sobre o desligamento de agentes de inteligência artificial
É realmente possível desligar uma inteligência artificial?
Sim. Uma IA depende de recursos computacionais, serviços e conexões que podem ser interrompidos. Em agentes integrados a diversas plataformas, porém, desligar o modelo não encerra automaticamente tokens, sessões, tarefas em fila ou ações delegadas a outros serviços.
O que significa kill switch em inteligência artificial?
Kill switch é um mecanismo de emergência destinado a impedir que um agente continue executando ações. Ele pode envolver desativação da identidade, revogação de tokens, encerramento de sessões, bloqueio de rede e interrupção dos processos associados.
Fechar o chatbot é suficiente para desligar um agente?
Não necessariamente. Fechar a interface encerra a interação visível, mas o agente pode ter iniciado tarefas em sistemas externos. A interrupção completa depende de como a aplicação foi projetada e de quais autorizações foram concedidas.
Um agente de IA pode ignorar o comando de desligamento?
Um agente não deveria controlar o mecanismo responsável por sua própria contenção. O comando precisa ser executado por uma camada externa, como uma plataforma de identidade, um gateway ou uma política de infraestrutura que não dependa da decisão do modelo.
O kill switch consegue desfazer ações já realizadas?
Não. Ele pode interromper novas operações e, em alguns casos, cancelar tarefas pendentes. Ações concluídas, como o envio de uma mensagem, a alteração de um registro ou a exposição de informações, exigem procedimentos próprios de correção, reversão e resposta ao incidente.
Toda empresa que utiliza agentes de IA precisa de um kill switch?
Empresas que permitem aos agentes acessar dados internos, aplicações, ferramentas de comunicação ou sistemas críticos precisam de mecanismos documentados de contenção. A complexidade deve acompanhar o risco e o alcance das permissões atribuídas ao agente.
Qual é a principal proteção contra um agente fora de controle?
A proteção mais efetiva é limitar previamente o que o agente pode fazer. Identidades próprias, menor privilégio, credenciais temporárias, separação entre leitura e escrita, monitoramento e aprovação humana para ações sensíveis reduzem o impacto antes que o kill switch seja necessário.